

Seit WordPress 7 lassen sich KI-Dienste wie ChatGPT, Claude oder Gemini direkt im Backend anbinden. Dafür wird ein API-Key hinterlegt, über den Plugins anschließend beispielsweise Texte zusammenfassen oder Bildbeschreibungen erzeugen können.
Mit dieser zentralen Anbindung entsteht jedoch auch ein neuer Bereich, den Website-Betreiber und Agenturen bei der Absicherung ihrer WordPress-Installation berücksichtigen sollten. Gerät ein KI-Key in falsche Hände, kann darüber auf Kosten des eigentlichen Inhabers KI-Leistung abgerufen werden, unter Umständen in erheblichem Umfang.
Entscheidend ist deshalb nicht nur, welche KI-Dienste auf einer Website eingesetzt werden, sondern auch, wo die zugehörigen API-Keys gespeichert sind und wie sich ein möglicher Missbrauch begrenzen lässt.
Was sind KI-Konnektoren?
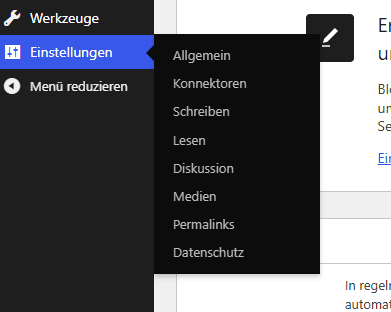
KI-Konnektoren gehören seit WordPress 7.0 zum Core. Unter Einstellungen → Connectors lassen sich die Zugänge zu externen KI-Anbietern zentral verwalten. Hervorgehoben werden dort unter anderem Anthropic mit Claude, Google mit Gemini und OpenAI mit ChatGPT.
Bisher brachte jedes KI-Plugin in der Regel eine eigene Einstellungsseite mit. Wer mehrere Erweiterungen nutzte, musste einen API-Key deshalb möglicherweise mehrfach hinterlegen. Mit WordPress 7 greifen Plugins über den neuen AI Client auf die gemeinsam gespeicherten Zugänge zu. Die technische Grundlage dafür bildet die Connectors API.
Das macht die Verwaltung übersichtlicher. Gleichzeitig befinden sich damit die KI-Zugänge einer Website an einer zentralen und bekannten Stelle.
So werden die API-Keys hinterlegt
In den meisten Fällen wird ein API-Key direkt über das Formular unter Einstellungen → Connectors eingetragen. WordPress prüft den Zugang beim jeweiligen Anbieter und zeigt die Verbindung anschließend als aktiv an. Besondere technische Kenntnisse sind dafür nicht erforderlich.
WordPress kann einen API-Key allerdings aus drei unterschiedlichen Quellen beziehen. Die Prüfung erfolgt in dieser Reihenfolge:
- Umgebungsvariable auf dem Server
- PHP-Konstante in der Datei
wp-config.php - Datenbank, also der über das Formular im Backend gespeicherte Wert
Sobald WordPress einen Key in einer dieser Quellen findet, ignoriert es die nachfolgenden Möglichkeiten. Auf der Connectors-Seite lässt sich außerdem erkennen, woher der aktuell verwendete Key stammt.
Da das Backend selbst nur das Formular anbietet, landet der API-Key in vielen Fällen in der Datenbank.
Das Problem: API-Keys liegen in der Datenbank im Klartext
API-Keys, die über das Formular im Backend hinterlegt werden, speichert WordPress derzeit unverschlüsselt. Auch die offizielle Entwicklerdokumentation weist darauf hin.
Im Backend erscheint der Key zwar maskiert und wird teilweise durch Sternchen ersetzt. In der Tabelle wp_options steht er jedoch vollständig, beispielsweise unter:
connectors_ai_openai_api_key
Wie wenig die Maskierung selbst schützt, zeigt auch die versteckte WordPress-Einstellungsseite options.php. Dort lässt sich der hinterlegte Key im Klartext einsehen.
Die Problematik ist im WordPress-Trac unter dem Ticket #64789 dokumentiert, wurde im WordPress-Core bislang aber nicht gelöst. Eine Möglichkeit wäre die Verschlüsselung der gespeicherten Keys. Diese existiert derzeit lediglich als optionales Experiment im offiziellen AI-Plugin. Auf Core-Ebene könnte künftig die geplante Secrets API eine Lösung bieten, möglicherweise ab WordPress 7.2.
Besonders relevant wird die unverschlüsselte Speicherung, weil WordPress-Datenbanken regelmäßig kopiert werden. Der API-Key kann dadurch auch in verschiedenen Kopien der Website enthalten sein:
- automatisierten Backups, die teilweise bei externen Anbietern oder in Cloud-Speichern liegen
- Staging- und Entwicklungsumgebungen, in die eine Live-Datenbank übernommen wurde
- Migrationen und Umzügen zu einem neuen Hoster
- Datenbank-Dumps, die für eine Fehleranalyse per E-Mail oder Download-Link an Dienstleister weitergegeben werden
Wer Zugriff auf eine solche Datenbankkopie erhält, kann damit auch an den dort gespeicherten KI-Key gelangen, ohne sich im WordPress-Backend anmelden zu müssen.
Vom Website-Angriff zur KI-Rechnung
Ein möglicher Angriff kann beispielsweise mit einer Sicherheitslücke in einem Plugin, einer SQL-Injection oder einem öffentlich erreichbaren Backup beginnen. Erhält ein Angreifer dadurch Zugriff auf die Datenbank, findet er einen dort gespeicherten KI-Key im Klartext.
Ab diesem Zeitpunkt lässt sich der Zugang zum jeweiligen KI-Dienst verwenden. Die dabei entstehenden Kosten trägt zunächst der Inhaber des zugehörigen Kontos.
Warum WordPress-Websites überhaupt angegriffen werden und welche Motive dahinterstehen, erklären wir ausführlicher in unserem Beitrag „Warum wird meine Seite gehackt?“.
Warum KI-Keys für Angreifer attraktiv sind
Viele gestohlene Daten lassen sich nicht unmittelbar verwerten. Kundendaten müssen beispielsweise zunächst verkauft oder erbeutete Passwörter bei anderen Diensten ausprobiert werden.
Bei einem KI-Key ist der Nutzen dagegen unmittelbar vorhanden. Mit einem funktionierenden Zugang kann Rechenleistung abgerufen werden, deren Kosten ein anderes Konto trägt, solange Guthaben vorhanden ist oder ein gesetztes Limit greift.
Die Nutzung leistungsfähiger KI-Modelle kann entsprechend hohe Kosten verursachen. Das gilt insbesondere für große Modelle, umfangreiche Texte oder Bildgenerierung. Ein Key, der im regulären Website-Betrieb nur geringe monatliche Kosten verursacht, kann bei automatisiertem Missbrauch innerhalb kurzer Zeit ein Vielfaches davon erzeugen.
LLMjacking: Missbrauch gestohlener KI-Zugänge
Für den Missbrauch gestohlener Zugänge zu KI-Modellen hat sich der Begriff LLMjacking etabliert. Er setzt sich aus LLM, Large Language Model, und „Hijacking“, dem englischen Begriff für Entführung, zusammen.
Mit gestohlenen Zugängen wird auch gehandelt. In Untergrundforen können entsprechende Keys für vergleichsweise wenig Geld angeboten und anschließend als günstiger Zugang zu KI-Diensten weiterverkauft werden. Die tatsächlichen Nutzungskosten landen dabei weiterhin beim ursprünglichen Inhaber des Keys.
Eine vergleichbare Arbeitsteilung gibt es auch bei anderen Formen der Cyberkriminalität. Wie beispielsweise beim Phishing muss die Person, die einen Zugang erbeutet, diesen nicht zwangsläufig selbst nutzen.
Dass ein Missbrauch von KI-Zugängen grundsätzlich reale finanzielle Folgen haben kann, zeigen öffentlich bekannt gewordene Fälle. Bei Betroffenen vervielfachten sich die KI-Kosten teilweise innerhalb weniger Tage. In einigen Fällen blieb die unberechtigte Nutzung über Wochen unbemerkt.
Diese Fälle stehen nicht in direktem Zusammenhang mit WordPress. Sie zeigen jedoch, wie schnell Kosten entstehen können, wenn ein API-Key missbraucht wird.
Warum der Missbrauch häufig erst spät auffällt
Bei einer kompromittierten Website gibt es teilweise sichtbare Hinweise. Fremde Inhalte, unerwartete Weiterleitungen oder technische Störungen können darauf aufmerksam machen, dass etwas nicht stimmt.
Beim Missbrauch eines KI-Keys muss sich auf der Website dagegen überhaupt nichts verändern. Die Seite funktioniert weiterhin normal und auch im WordPress-Backend erscheint keine entsprechende Warnung.
Der unberechtigte Verbrauch fällt deshalb möglicherweise erst auf, wenn der KI-Anbieter eine Benachrichtigung über ungewöhnlich hohe Nutzung verschickt oder die nächste Abrechnung vorliegt.
Was Agenturen vor der Einrichtung klären sollten
Für Agenturen kommt ein weiterer Punkt hinzu: Auf wessen Konto läuft der KI-Zugang einer Kundenwebsite?
Hinterlegt eine Agentur ihren eigenen API-Key auf mehreren Kundenwebsites, entstehen mögliche Nutzungskosten zunächst auf ihrem Konto. Verwendet der Kunde einen eigenen Zugang, wird die Nutzung dagegen über dessen Konto abgerechnet.
Wer letztlich für einen durch Missbrauch entstandenen Schaden verantwortlich ist, lässt sich daraus allerdings nicht automatisch ableiten.
Vor der Einrichtung sollte deshalb geklärt sein:
- wem der verwendete API-Key gehört
- wer Verbrauchs- und Ausgabelimits festlegt
- wer den Zugang überwacht
- wer sich im Fall einer Auffälligkeit um die Sperrung und den Austausch kümmert
Besser: API-Key in der wp-config.php oder als Umgebungsvariable
Schon heute lässt sich verhindern, dass ein API-Key in der WordPress-Datenbank gespeichert wird.
Eine Möglichkeit besteht darin, den Key als Konstante in der Datei wp-config.php zu hinterlegen. Diese Datei befindet sich im Hauptverzeichnis der WordPress-Installation und enthält ohnehin bereits sensible Informationen wie die Zugangsdaten zur Datenbank.
Die jeweilige Konstante wird oberhalb der Zeile
/* That's all, stop editing! */
eingefügt.
Für die drei standardmäßig unterstützten Anbieter sieht das beispielsweise so aus:
define( ‚ANTHROPIC_API_KEY‘, ‚ihr-anthropic-key‘ );
define( ‚OPENAI_API_KEY‘, ‚ihr-openai-key‘ );
define( ‚GOOGLE_API_KEY‘, ‚ihr-google-key‘ );
Benötigt wird nur die Zeile für den Anbieter, den die jeweilige Website tatsächlich verwendet.
Der Name setzt sich dabei aus dem Anbieternamen in Großbuchstaben und _API_KEY zusammen. Auch zusätzliche Anbieter-Plugins orientieren sich in der Regel an diesem Schema.
Eine weitere Möglichkeit besteht darin, den Key als Umgebungsvariable in der Serverkonfiguration zu hinterlegen. In diesem Fall steht der Zugang nicht in einer Datei innerhalb der Website.
Viele Hosting-Anbieter bieten dafür entsprechende Einstellungen in ihrer Verwaltungsoberfläche an. Ob diese Möglichkeit im eigenen Hosting-Paket zur Verfügung steht, lässt sich über die Dokumentation oder den Support des Hosters klären.
Was dadurch verbessert wird
Liegt der API-Key nicht mehr in der WordPress-Datenbank, taucht er auch nicht mehr automatisch in deren Kopien auf.
Damit befindet er sich beispielsweise nicht mehr:
- in Datenbank-Dumps
- im Datenbankteil von Backups
- in übernommenen Datenbanken von Staging-Umgebungen
Auch eine SQL-Injection, bei der ausschließlich Datenbankinhalte ausgelesen werden können, würde den Key auf diesem Weg nicht mehr offenlegen.
Kontrolle im WordPress-Backend
Auf der Connectors-Seite zeigt WordPress anschließend an, dass der API-Key über eine Konstante konfiguriert wurde. Das bisherige Eingabefeld steht dann nicht mehr zur Verfügung.
Wichtig ist allerdings: Ein zuvor über das Formular gespeicherter Key bleibt zunächst in der Datenbank bestehen. Dieser Eintrag sollte deshalb entfernt werden.
Da auch ältere Backups den ursprünglichen Key noch enthalten können, ist es am sichersten, beim jeweiligen KI-Anbieter einen neuen API-Key zu erzeugen, nur diesen in der wp-config.php oder als Umgebungsvariable zu hinterlegen und anschließend den alten Zugang zu sperren.
Welche Grenzen diese Lösung hat
Die Speicherung in der wp-config.php schützt den API-Key vor einem Abfluss über die WordPress-Datenbank. Andere Angriffswege verhindert sie jedoch nicht.
Wer beispielsweise durch einen kompromittierten FTP- oder Hosting-Zugang Zugriff auf die Dateien einer Website erhält, kann auch die wp-config.php auslesen. Dort steht der API-Key ebenfalls im Klartext.
Dasselbe gilt für vollständige Website-Backups, die neben der Datenbank auch sämtliche Dateien enthalten.
Hinzu kommt eine grundsätzliche Besonderheit der WordPress-Architektur: Aktive Plugins laufen mit denselben Rechten wie WordPress selbst.
Ein bösartiges oder kompromittiertes Plugin kann einen hinterlegten API-Key deshalb grundsätzlich auslesen, unabhängig davon, ob er in der Datenbank, einer Konstante oder einer Umgebungsvariable gespeichert ist.
Diese Einschränkung ist auch dem WordPress-Core-Team bekannt. In der Diskussion zur Verschlüsselung wurde ausdrücklich darauf hingewiesen, dass gegen ein bösartiges Plugin keine der genannten Speichervarianten vollständig schützt.
Derzeit lässt sich außerdem nicht zentral festlegen, welches Plugin in welchem Umfang auf einen hinterlegten KI-Key zugreifen darf.
Ist ein Key verfügbar, kann jedes installierte Plugin diesen grundsätzlich verwenden. Es gibt weder eine zentrale Begrenzung der Anfragen noch eine vorherige Freigabe pro Erweiterung.
Ein Plugin, das beispielsweise nur Bildbeschreibungen erzeugen soll, erhält damit grundsätzlich denselben Zugang wie andere Erweiterungen.
Umso wichtiger bleibt es, nur tatsächlich benötigte Plugins einzusetzen und diese aktuell zu halten. Jede zusätzliche Erweiterung kann andernfalls einen weiteren möglichen Zugriffsweg auf sensible Zugangsdaten schaffen.
Exkurs: Der Key-Tausch
Ein weiterer Sonderfall betrifft nicht in erster Linie mögliche Kosten, sondern die übertragenen Inhalte.
Wer Administratorrechte im WordPress-Backend besitzt, kann einen dort hinterlegten API-Key gegen einen Zugang aus einem eigenen Konto austauschen.
Für Nutzer der Website muss diese Änderung zunächst nicht sichtbar sein. Die KI-Funktionen können weiterhin wie gewohnt arbeiten. Die Anfragen laufen anschließend jedoch über das fremde Konto.
Abhängig vom jeweiligen KI-Anbieter und dessen Einstellungen kann der Inhaber dieses Kontos möglicherweise nachvollziehen, welche Inhalte an den KI-Dienst übermittelt wurden.
Wie relevant dieses Risiko ist, hängt stark vom konkreten Einsatzzweck ab. Bei automatisch erzeugten Bildbeschreibungen ist die Bedeutung geringer als beispielsweise bei Kundenanfragen oder internen Dokumenten.
WordPress besitzt derzeit weder eine eigene Berechtigung speziell für Konnektor-Einstellungen noch eine Benachrichtigung, wenn ein API-Key geändert wurde.
Ein Key, der dagegen als Konstante oder Umgebungsvariable hinterlegt ist, lässt sich nicht über das WordPress-Backend austauschen.
Schaden begrenzen: Ausgabelimits beim KI-Anbieter
Ein möglicher Diebstahl eines API-Keys lässt sich nicht in jedem Fall vollständig ausschließen. Deshalb sollte zusätzlich der mögliche finanzielle Schaden begrenzt werden.
Diese Einstellungen erfolgen nicht in WordPress, sondern direkt beim jeweiligen KI-Anbieter.
Die großen Anbieter ermöglichen inzwischen unterschiedliche Formen von monatlichen Ausgaben- oder Nutzungslimits. Wo entsprechende Funktionen verfügbar sind, sollten Betreiber sie nutzen.
Wichtig ist allerdings, sich genau anzusehen, wie das jeweilige Limit tatsächlich funktioniert.
Je nach Anbieter kann ein Limit:
- weitere Anfragen tatsächlich stoppen
- lediglich eine Benachrichtigung auslösen, während weitere Kosten entstehen
- für ein Projekt, einen Workspace oder das gesamte Konto statt für einen einzelnen Key gelten
- erst mit Verzögerung greifen, sodass Ausgaben noch über den festgelegten Wert steigen können
Da die Anbieter ihre Funktionen und Einstellungen in den vergangenen Monaten mehrfach verändert haben, sollte im eigenen Konto geprüft werden, welche Möglichkeiten aktuell zur Verfügung stehen.
Darüber hinaus helfen drei weitere Maßnahmen:
- Benachrichtigungen einrichten: Warnungen bei ungewöhnlich hohem Verbrauch können frühzeitig auf Auffälligkeiten aufmerksam machen.
- Einen eigenen Key pro Website verwenden: Idealerweise erhält jede Website einen eigenen Zugang beziehungsweise ein eigenes Projekt oder einen eigenen Workspace. Dadurch lässt sich der Verbrauch getrennt betrachten und ein möglicher Missbrauch leichter zuordnen.
- Limits realistisch festlegen: Ein Limit sollte den normalen Bedarf der Website abdecken, aber nicht deutlich darüber liegen. Ein sehr großzügiger Höchstwert begrenzt einen möglichen Schaden entsprechend wenig.
Besteht der Verdacht, dass ein API-Key abgeflossen ist, sollte der Zugang direkt beim jeweiligen Anbieter gesperrt und durch einen neuen ersetzt werden. Ein neues WordPress-Passwort allein löst dieses Problem nicht.
Ausblick: Verschlüsselung ist in Arbeit
Im WordPress-Projekt ist die Problematik bekannt. An mehreren Stellen wird bereits an möglichen Lösungen gearbeitet, im Core existiert derzeit jedoch noch keine abschließende Umsetzung.
Den Anfang machte das Trac-Ticket #64789, in dem bereits vor der Veröffentlichung von WordPress 7.0 eine Sicherheitsprüfung der Key-Speicherung angestoßen wurde.
Dass eine Verschlüsselung nicht direkt in WordPress 7.0 umgesetzt wurde, hat technische Gründe.
Um einen API-Key verschlüsselt speichern und später wieder entschlüsseln zu können, benötigt WordPress einen dauerhaften Schlüssel. Würden dafür beispielsweise die Sicherheitsschlüssel aus der wp-config.php verwendet, könnten gespeicherte API-Keys nach einer Änderung dieser Schlüssel oder nach bestimmten Serverumzügen nicht mehr lesbar sein.
Eine Lösung, die auf Millionen WordPress-Websites zuverlässig funktioniert, lässt sich deshalb nicht ohne Weiteres integrieren.
Im offiziellen AI-Plugin des WordPress-Projekts gibt es seit Version 1.1.0 bereits das optionale Experiment Key Encryption. Ist es aktiviert, speichert WordPress die Konnektor-Keys verschlüsselt.
Wird das Experiment wieder abgeschaltet oder das Plugin deaktiviert, liegen die Keys allerdings erneut im Klartext in der Datenbank.
Für WordPress 7.2 wurde im August außerdem eine eigene Schnittstelle für sensible Zugangsdaten vorgeschlagen: die Secrets API.
Plugins sollen dort Werte wie API-Keys verschlüsselt ablegen können, ohne dass sich die Verschlüsselung deaktivieren lässt. Darüber hinaus könnten Hoster und Betreiber externe Tresore anbinden, sodass die eigentlichen Schlüssel gar nicht mehr auf dem Webserver gespeichert werden.
Ob und in welcher Form die Secrets API tatsächlich Bestandteil des WordPress-Cores wird, ist derzeit noch offen.
Eine Einschränkung bleibt allerdings auch bei einer Verschlüsselung bestehen. Sie schützt in erster Linie vor dem Auslesen von Datenbankkopien und erreicht damit einen ähnlichen Schutz wie die heutige Speicherung in einer Konstante.
Ein bösartiges Plugin innerhalb von WordPress könnte den für seine Nutzung vorgesehenen Key weiterhin entschlüsselt erhalten.
Zusätzliche Plugins: mögliche Optionen
Neben dem Core-Weg über die wp-config.php sind inzwischen auch verschiedene Plugins erschienen, die API-Keys auf andere Weise schützen sollen.
Die folgenden Beispiele zeigen, welche technischen Ansätze derzeit existieren. Sie stellen keine Empfehlung dar und erheben keinen Anspruch auf Vollständigkeit. Die Angaben basieren auf den Beschreibungen der jeweiligen Anbieter.
Auf eine Verschlüsselung innerhalb der Datenbank setzen unter anderem das bereits erwähnte Experiment im offiziellen AI-Plugin sowie Koneek.
Koneek speichert die Keys laut Anbieterbeschreibung verschlüsselt und leitet den dafür benötigten Schlüssel aus den Sicherheitsschlüsseln der wp-config.php ab. Dadurch sind Datenbankkopien besser geschützt, das zur Entschlüsselung notwendige Geheimnis befindet sich allerdings weiterhin auf dem Webserver.
Syncific Vault verfolgt einen anderen Ansatz und nutzt einen externen Tresor. Die API-Keys liegen dabei verschlüsselt bei einem externen Dienst und werden nur bei Bedarf abgerufen. Auf der Website selbst befindet sich lediglich ein Platzhalter.
Damit enthalten weder Datenbank noch Website-Dateien den eigentlichen Key. Gleichzeitig entsteht jedoch eine zusätzliche Abhängigkeit von einem externen Dienstleister.
Einige Hosting-Plattformen bieten außerdem eigene Lösungen für die Verwaltung von Zugangsdaten an. Ein Beispiel ist AI Connector Secure Layer bei Pantheon. Solche Lösungen funktionieren allerdings nur innerhalb der jeweiligen Hosting-Umgebung.
Auch die geplante Secrets API steht bereits als Feature-Plugin zur Verfügung. Sie richtet sich insbesondere an Entwickler, die einen möglichen zukünftigen WordPress-Standard bereits heute testen möchten.
Für alle diese Erweiterungen gilt: Sie laufen ebenfalls mit weitreichenden Berechtigungen innerhalb von WordPress und stammen teilweise von Drittanbietern. Vor einem Einsatz sollte deshalb geprüft werden, wer das Plugin entwickelt, wie aktiv es gepflegt wird und wie verbreitet es bereits ist.
Fazit
Die neuen KI-Konnektoren vereinfachen die Anbindung von Diensten wie ChatGPT, Claude oder Gemini an WordPress und bündeln die Zugänge an einer zentralen Stelle. Gleichzeitig entsteht mit jedem hinterlegten API-Key ein zusätzlicher sensibler Zugang, dessen Missbrauch neben einem Sicherheitsvorfall auch direkte finanzielle Folgen haben kann.
Besonders ungünstig ist die Standardvariante, bei der WordPress den Key über das Formular unverschlüsselt in der Datenbank speichert. Eine Konstante in der wp-config.php oder eine Umgebungsvariable reduziert zumindest das Risiko, dass der Zugang über Datenbankkopien, Dumps oder Staging-Umgebungen weitergegeben wird.
Einen vollständigen Schutz bietet allerdings auch diese Variante nicht. Solange Plugins innerhalb von WordPress auf den Zugang zugreifen können, bleibt der sorgfältige Umgang mit Erweiterungen ebenso wichtig wie die eigentliche Speicherung des Keys.
Aktuell ist deshalb vor allem die Kombination mehrerer Maßnahmen sinnvoll: den API-Key aus der Datenbank heraushalten, nur tatsächlich benötigte Plugins installieren und aktuell halten sowie beim KI-Anbieter geeignete Ausgabenlimits und Benachrichtigungen einrichten.
Die geplanten Verbesserungen im WordPress-Core können den Umgang mit sensiblen Zugangsdaten künftig vereinfachen. Überflüssig werden diese grundlegenden Maßnahmen dadurch jedoch nicht.
KI-Konnektoren sicher betreiben mit WP-Wartung24
Sie nutzen KI-Funktionen auf Ihrer WordPress-Website und möchten wissen, wie Ihre API-Keys aktuell gespeichert sind?
WP-Wartung24 prüft, wo die verwendeten KI-Keys hinterlegt sind, verlagert sie bei Bedarf in die wp-config.php oder in eine Umgebungsvariable und entfernt alte Einträge aus der Datenbank.
Im Rahmen unserer WordPress-Wartung halten wir eingesetzte Plugins aktuell und behalten installierte Erweiterungen im Blick. Auch Agenturen, die KI-Funktionen auf Kundenwebsites einsetzen, unterstützen wir bei der technischen Einrichtung.
Kontaktieren Sie uns. Wir unterstützen Sie gerne.